Zum Inhalt springen

Musterbericht: Web & API Penetrationstest

Rund 30 Seiten · Deutsch oder Englisch · PDF


Die fiktive Heveon GmbH betreibt ein Self-Service-Portal, über das rund 40 Schweizer KMU Lohnabrechnungen, IBAN und AHV-Nummern ihrer Mitarbeitenden verwalten. Vor dem Go-Live haben wir die Webanwendung und die REST-API während acht Arbeitstagen als Grey-Box-Test geprüft. Der Bericht dokumentiert sechs Schwachstellen, darunter eine kritische, jeweils mit Nachweis, Risikobewertung und konkreten Massnahmen.
Bericht per E-Mail erhalten

Einblick in den Bericht


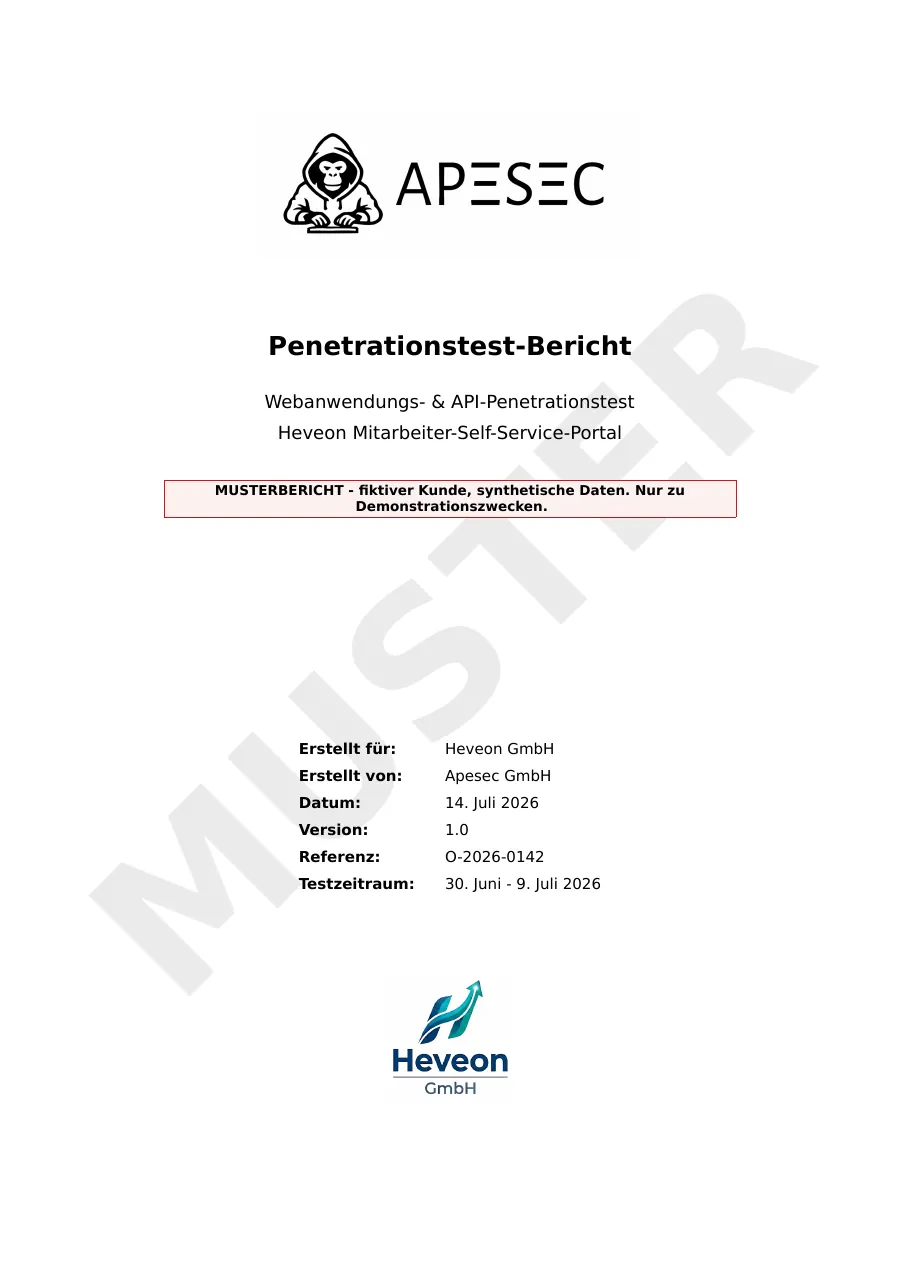
Titelseite des Musterberichts
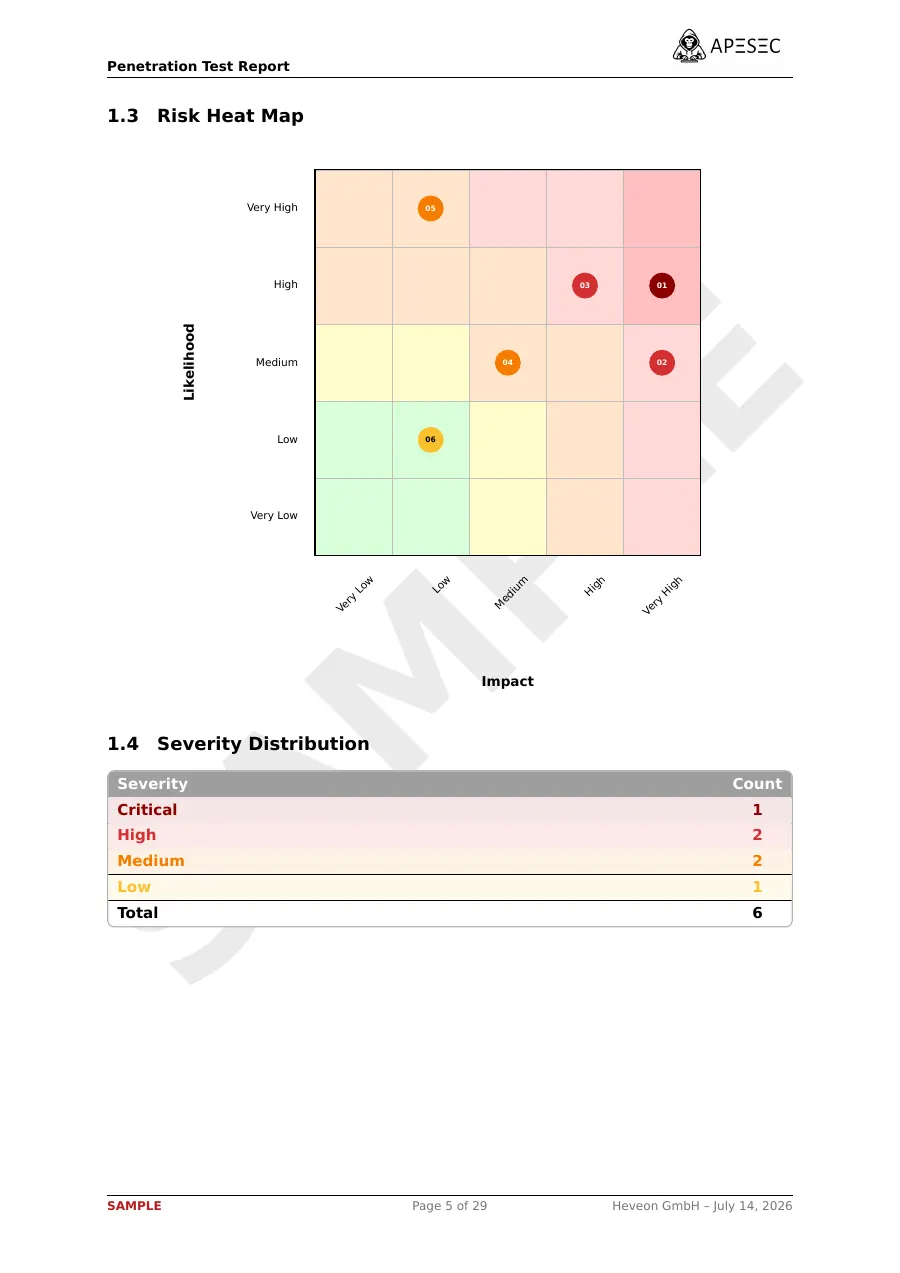
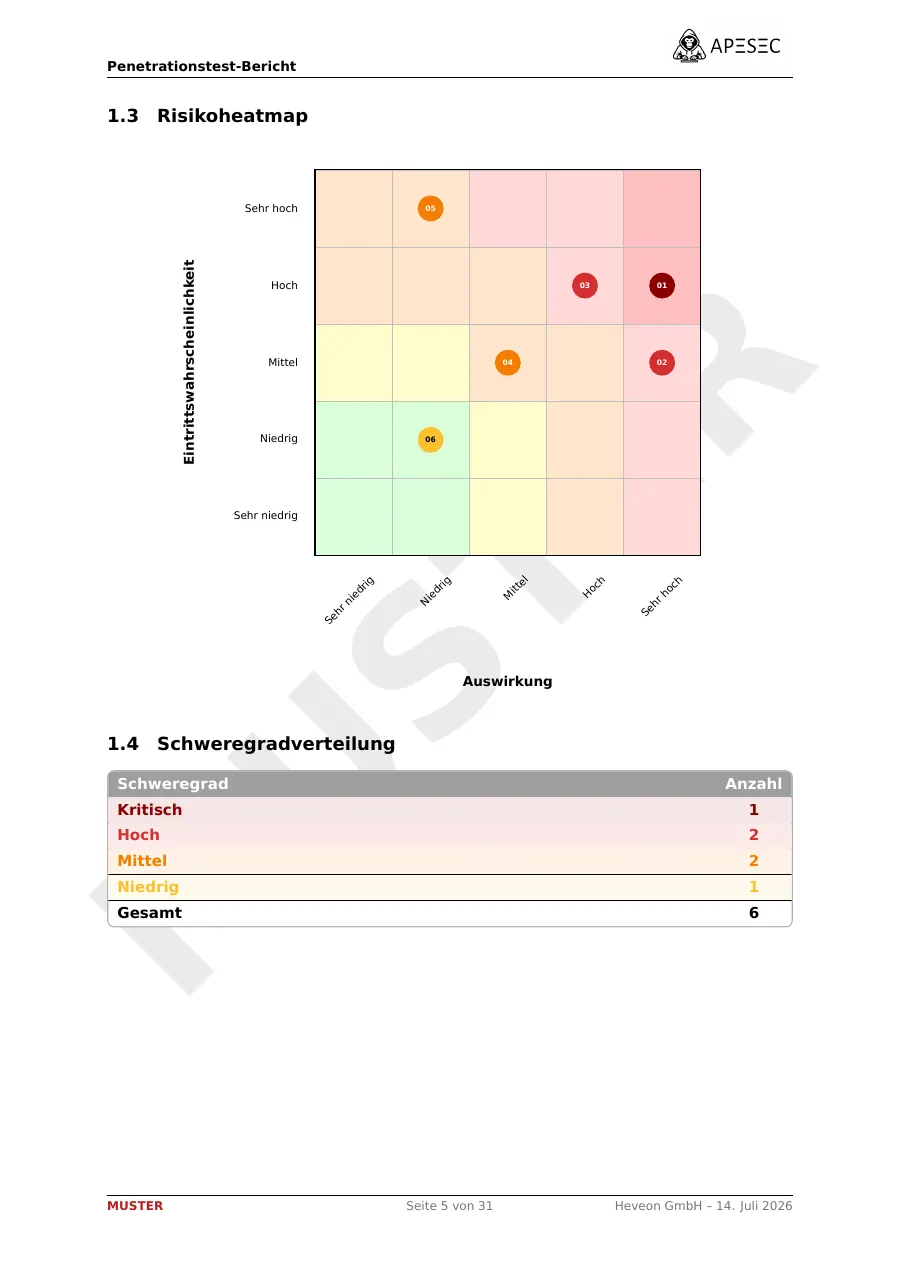
Risikoheatmap und Schweregradverteilung
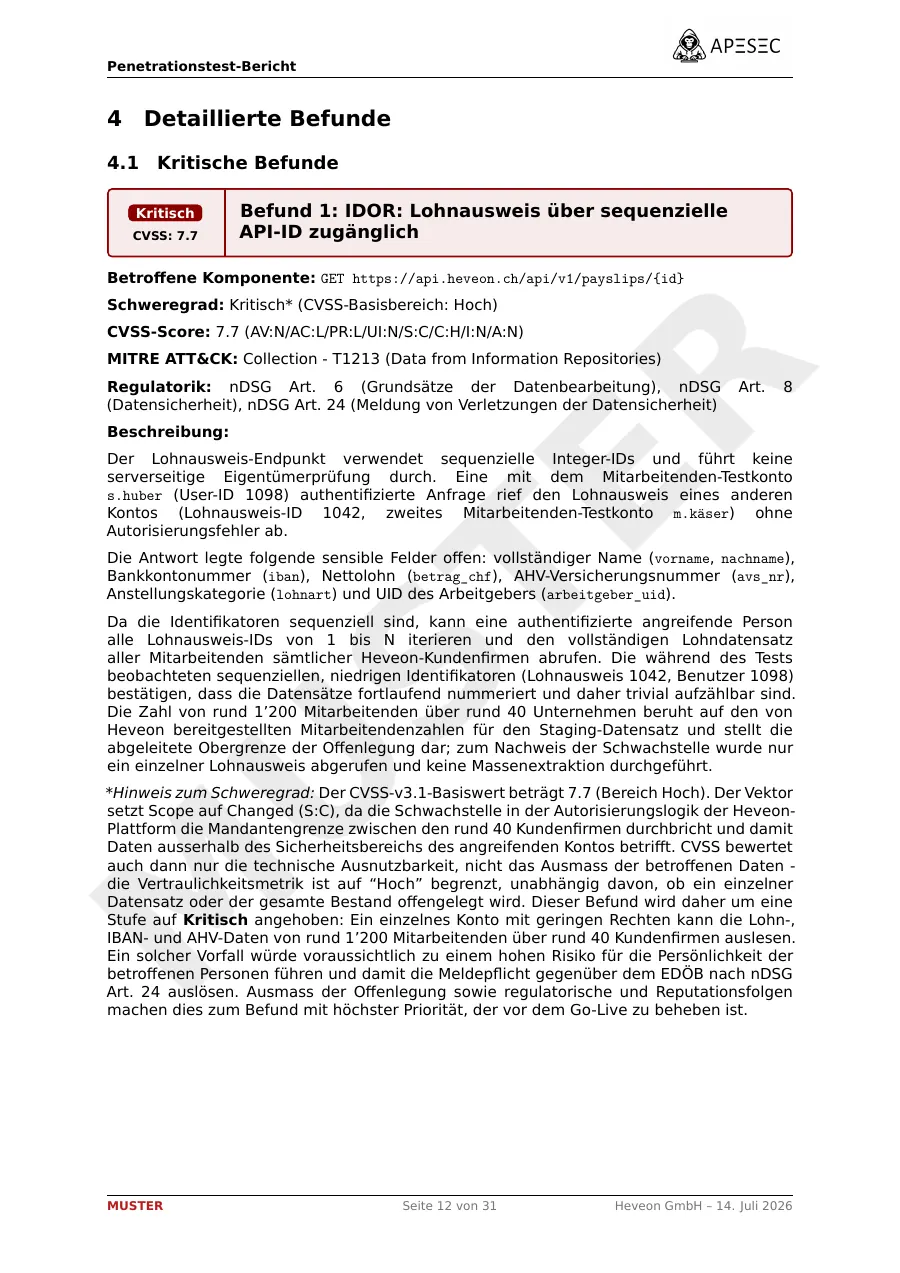
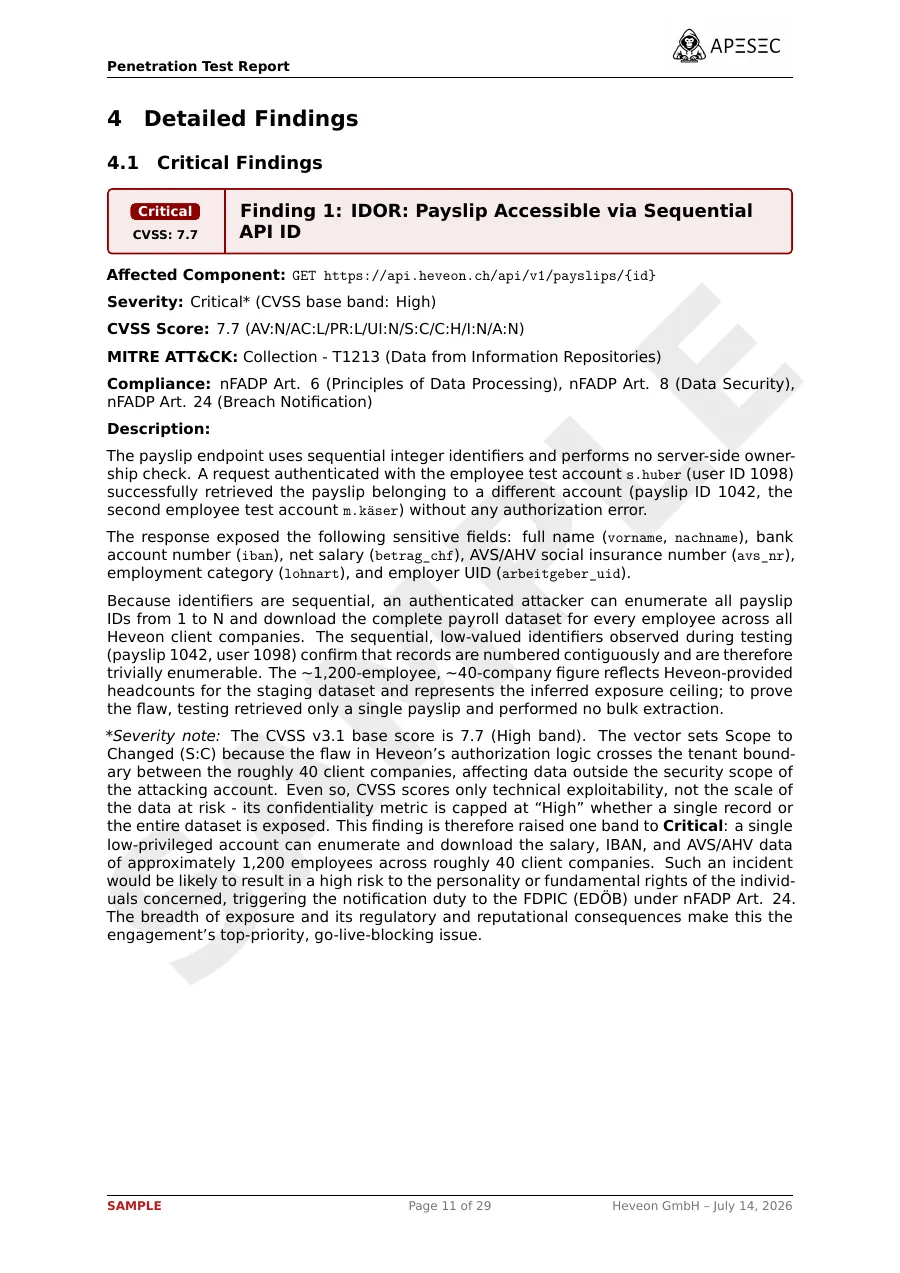
Befund 1: IDOR mit Proof of Concept

Was der Bericht enthält


Die Befunde im Überblick

# Befund Schweregrad
1 IDOR: Lohnausweis über sequenzielle API-ID zugänglich Kritisch
2 Fehlerhafte Authentifizierung: Passwort-Reset-Token nach Verwendung wiederverwendbar Hoch
3 Geschäftslogik: Spesenbetrag clientseitig manipulierbar Hoch
4 Sensible Daten im JWT-Payload Mittel
5 Legacy-API-v0-Admin-Endpunkt weiterhin erreichbar Mittel
6 Fehlende HTTP-Sicherheits-Header Niedrig

Kunde, Personen und Daten im Bericht sind fiktiv. Die Schwachstellen und Nachweise stammen aus einer eigens dafür aufgebauten Testumgebung.

Bericht kostenlos per E-Mail erhalten


Welche Berichte möchten Sie erhalten?

Wir verwenden Ihre Angaben, um Ihnen den Bericht zuzustellen. Weitere E-Mails erhalten Sie nur, wenn Sie dies oben ankreuzen. Mehr dazu in der Datenschutzerklärung.

Weiterer Musterbericht


Musterbericht: Interner Pentest

Vom Standardkonto zum Domain Admin: 33 Seiten mit neun Befunden, Nachweisen und Massnahmenplan. Kostenlos per E-Mail.

Musterbericht ansehen