Zum Inhalt springen

Musterbericht: Interner Pentest und Active Directory

33 Seiten · Deutsch oder Englisch · PDF


Ausgangslage: Ein Angreifer kennt das Passwort eines einzigen Mitarbeiterkontos, etwa nach einer Phishing-E-Mail. Wie weit kommt er im Netzwerk der fiktiven Eulach Metallbau AG, und wie schnell? Mit einem Standardkonto ohne besondere Rechte erreichten wir in 32 Minuten die volle Kontrolle über die Active-Directory-Domäne. Der Bericht dokumentiert den Angriffspfad und neun Befunde, jeweils mit Nachweis, Risikobewertung und konkreten Massnahmen.
Bericht per E-Mail erhalten

Einblick in den Bericht


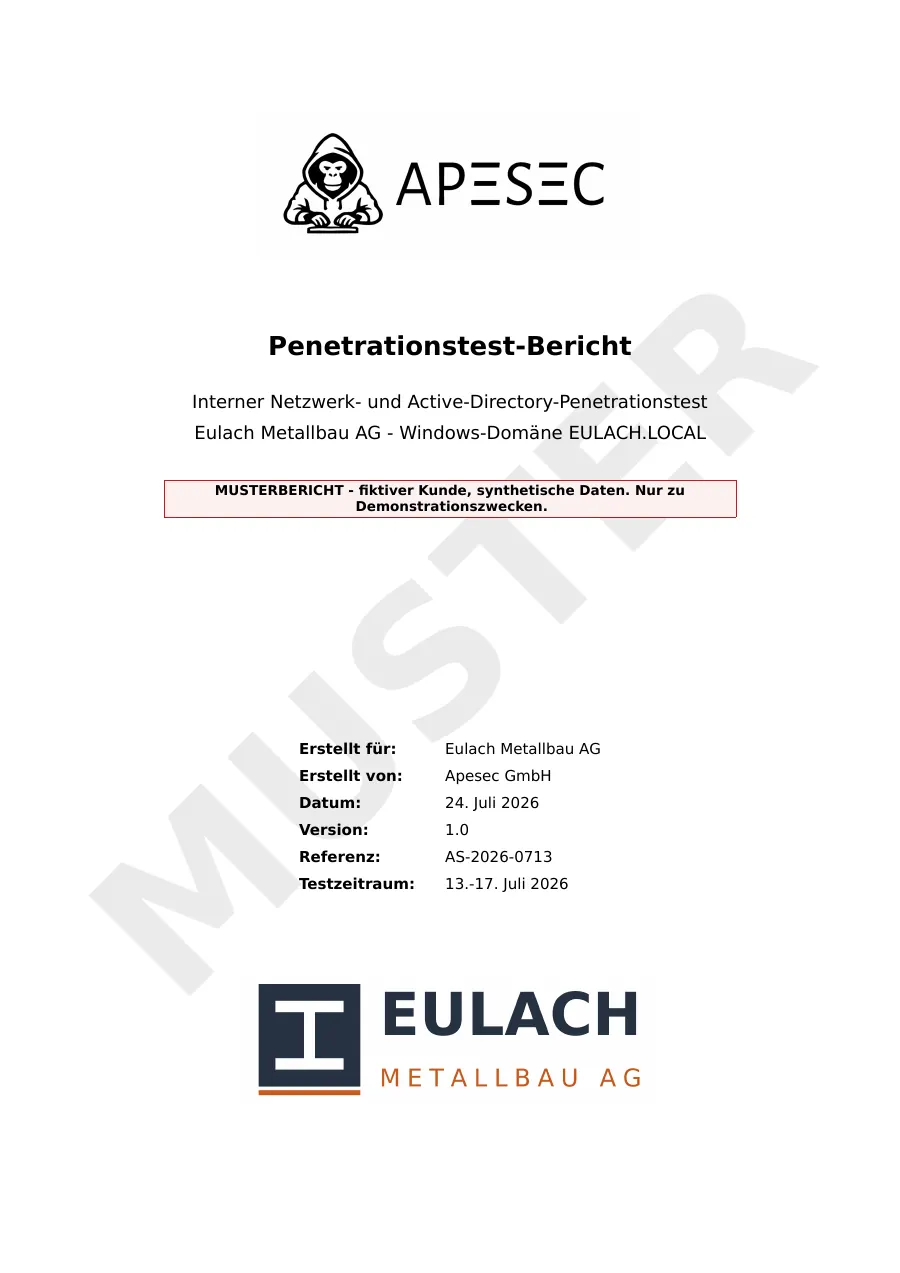
Titelseite des Musterberichts
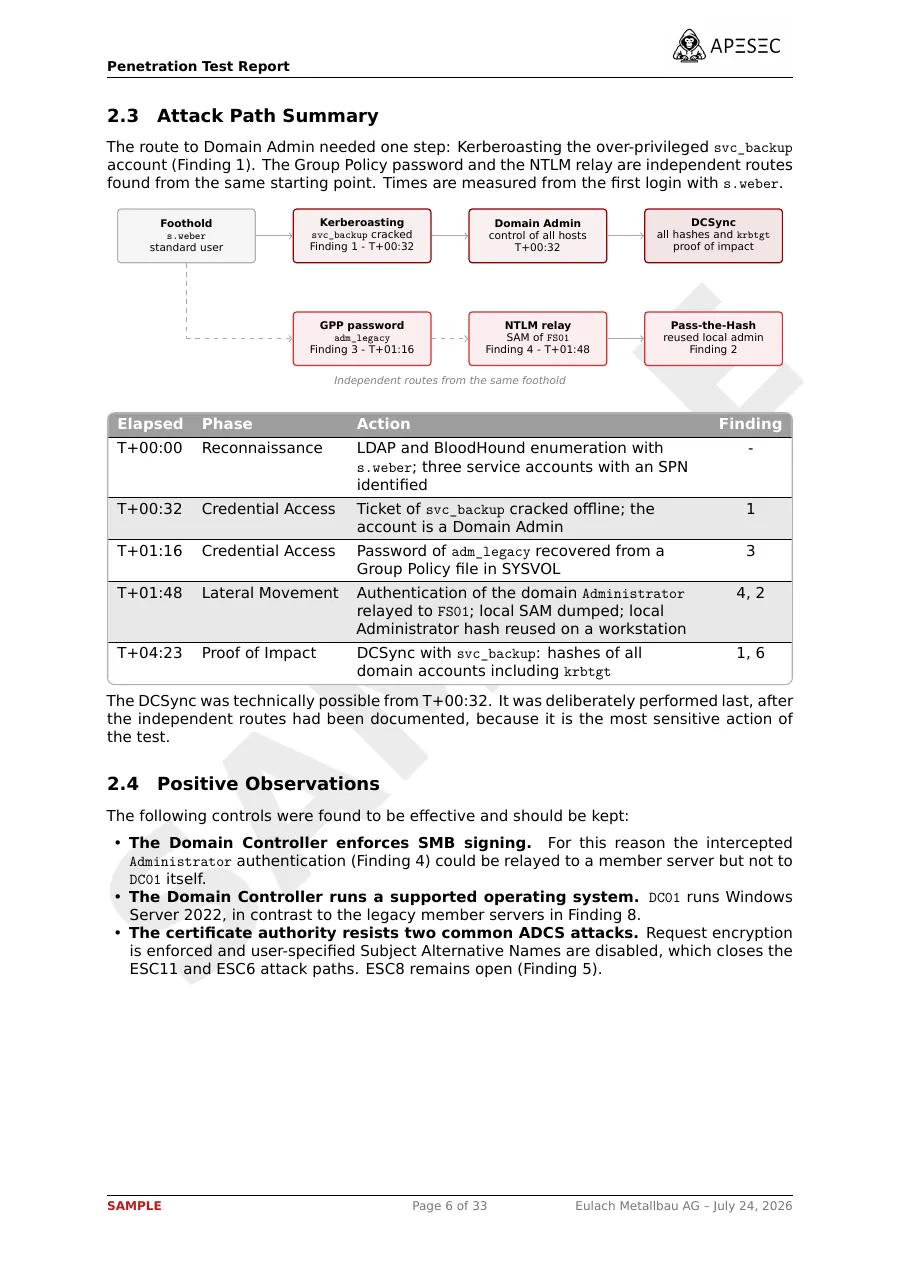
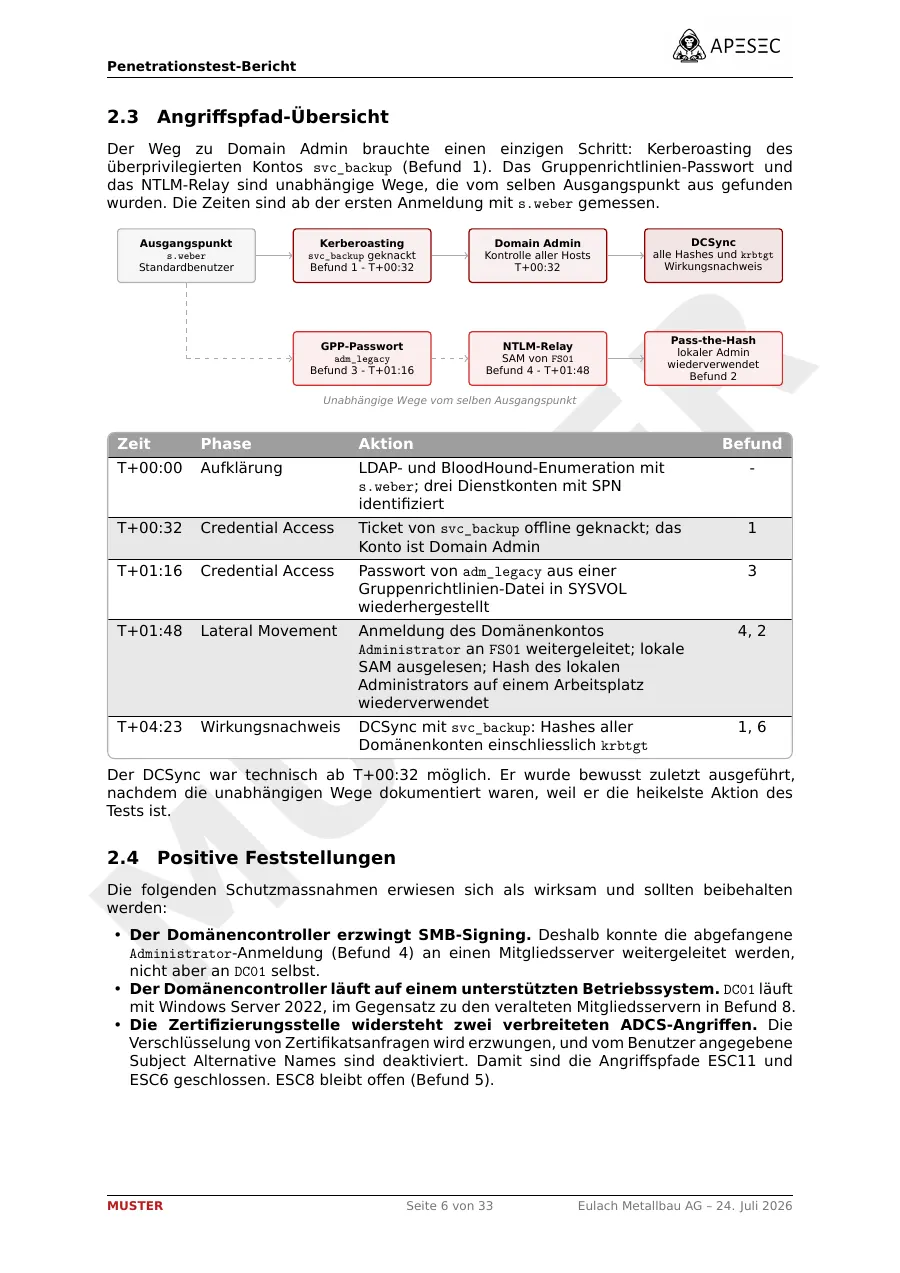
Angriffspfad zum Domain Admin mit Zeitachse
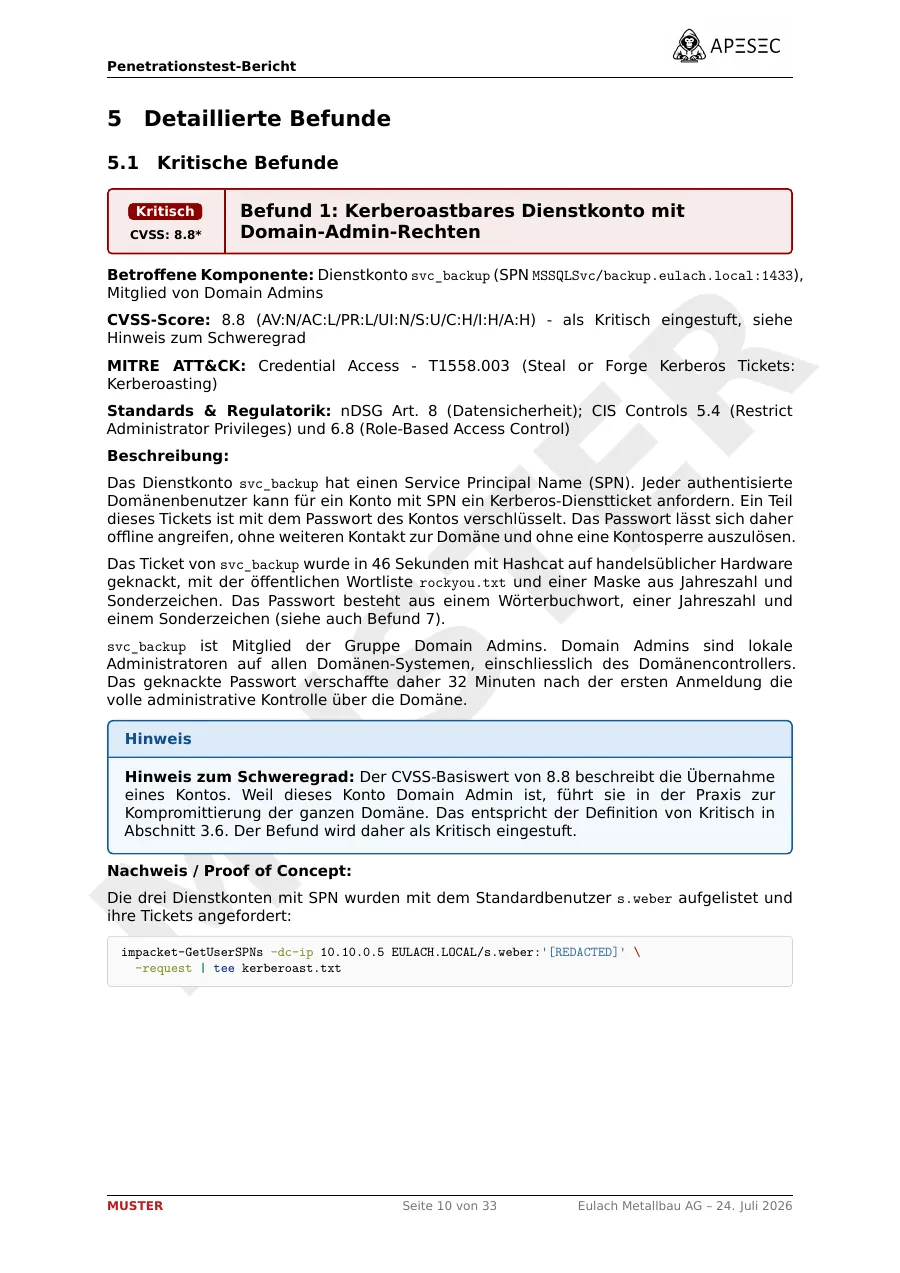
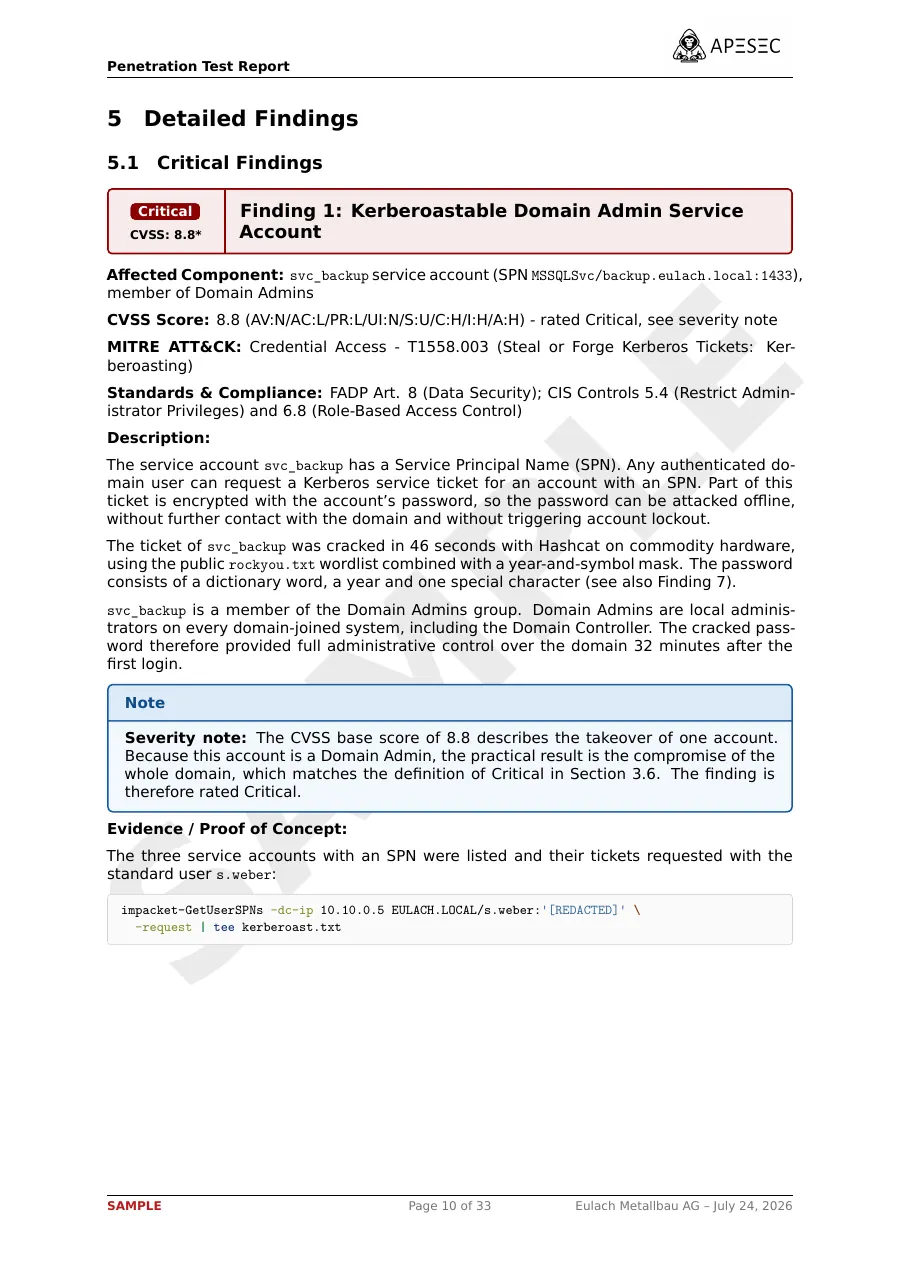
Befund 1: Kerberoasting mit Proof of Concept

Was der Bericht enthält


Die Befunde im Überblick

# Befund Schweregrad
1 Kerberoastbares Dienstkonto mit Domain-Admin-Rechten Kritisch
2 Gemeinsames lokales Administratorpasswort (kein LAPS) Hoch
3 Wiederherstellbares Passwort in SYSVOL (GPP-cpassword) Hoch
4 NTLM-Relay: SMB-Signing nicht erzwungen Hoch
5 ADCS ESC8: Web-Enrollment ohne Extended Protection Hoch
6 Explizite Verzeichnis-Replikationsrechte für ein Dienstkonto Hoch
7 Vorhersehbare Passwörter bei Benutzer- und Dienstkonten Mittel
8 Windows Server 2012 R2 (End-of-Life) Mittel
9 Anonyme LDAP-Abfragen erlaubt Mittel

Kunde, Personen und Daten im Bericht sind fiktiv. Die Schwachstellen und Nachweise stammen aus einer eigens dafür aufgebauten Testumgebung.

Bericht kostenlos per E-Mail erhalten


Welche Berichte möchten Sie erhalten?

Wir verwenden Ihre Angaben, um Ihnen den Bericht zuzustellen. Weitere E-Mails erhalten Sie nur, wenn Sie dies oben ankreuzen. Mehr dazu in der Datenschutzerklärung.

Weiterer Musterbericht


Musterbericht: Web & API Pentest

Rund 30 Seiten mit sechs Befunden, Nachweisen, Risikobewertung und Massnahmenplan. Kostenlos per E-Mail.

Musterbericht ansehen